楽天トラベルが不正アクセスで最大354万件の個人情報漏洩、JR系の新幹線予約も他社経由で情報漏洩
楽天トラベルで最大354万件の個人情報漏洩
楽天トラベルが不正アクセスにより、最大354万件の個人情報漏洩。
国内顧客向けの海外ホテル予約ページや、海外顧客向けの多言語予約ページでの情報が漏洩したとのこと。
楽天トラベル – 海外ホテル予約サイトの一部ページならびに多言語予約サイトに関するお詫びとお知らせ
情報漏洩した内容と件数の内訳は以下。
※発表されたデータ件数の合計は「最大354万件」だが、下記(a)(b)はたぶん重複するので実質「最大350万件」
- 国内顧客向け海外ホテル予約(対象外の国あり)
- (a)ログインした人:最大260万件
- 氏名
- メールアドレス
- 電話番号
- 社内用の識別番号
- (b)予約した人:最大4万件
- メールアドレス
- 電話番号
- 居住国
- 社内用の識別番号
- 予約情報(施設名、予約金額等)
- 同伴者の氏名
- 居住国
- 支払情報(最大3.6万件)
- (a)ログインした人:最大260万件
- 海外顧客向けの多言語ホテル予約
- (c)ログインした人:最大86万件
- メールアドレス
- 社内用の識別番号
- (d)宿泊施設側の従業員:最大4万件
- アカウント名
- メールアドレス
- 社内用の識別番号
- (c)ログインした人:最大86万件
「国内顧客向け海外ホテル予約」については、対象外の国あり。
どの国のホテルを予約したか?で、対象になったかが変わる。
例えば、韓国や台湾は今回の情報漏洩の対象外。
- 情報漏洩の対象外国
- 韓国
- 台湾
- 香港
- シンガポール
- マカオ
- 一部エリアが情報漏洩の対象外の国
- タイ(対象外エリアは不明)
- ベトナム(対象外エリアは不明)
- フィリピン(対象外エリアは不明)
- インドネシア(対象外エリアは不明)
- 米国(ハワイ、グアム、ロサンゼルス他)
リストアップされていない国・エリアは、個人情報の漏洩対象とのこと。
なお上記の違いは、予約システムが「Rakuten Travel Xchange」かどうかで決まっている。
不正アクセスがあったのは「Rakuten Travel Xchange」で、これは楽天が外部から在庫を仕入れているためのシステムらしい。
韓国・台湾のような日本人旅行者が多い国は、楽天が自ら在庫を確保して、自社システムで取り扱っている。
「Rakuten Travel Xchange」経由での予約の場合、予約番号が「RTRVO~」から始まる。
また、通常の楽天トラベルとは別の専用ログインページも用意されている。
【海外宿泊】予約番号「RTRVO~」から始まる予約について(Rakuten Travel Xchangeシステム提供)
なお、リリースには詳細を書いてないが…
リストで「対象外エリアは不明」としている実際の内訳は、上記ページのFAQから分かる。
今回の情報漏洩の対象外と思われるエリアは以下。
・タイ(バンコク・パタヤ)
・ベトナム(ホーチミン・ダナン・ハノイ)
・フィリピン(マニラ・セブ島)
・インドネシア(ビンタン島・バリ島)
・アメリカ(ロサンゼルス・サンフランシスコ・ニューヨーク・ハワイ・グアム・北マリアナ諸島・パラオ)
楽天のPRテクニック
最近はいろんな会社が情報漏洩してますね。
もはや日本の成人に限って言えば、ほぼほぼオープンデータ化してそうな勢いで…
なので楽天トラベルのニュースをみても、なんというか、特にアレだったけど。
実際の楽天公式ニュースリリースをみて、これはスゴいな、と。
PRテクニックが。
そこら辺について。
タイトルに本題を入れない
楽天公式からのリリースのタイトルは、以下の通り。
海外ホテル予約サイトの一部ページならびに多言語予約サイトに関するお詫びとお知らせ
これは珍しいというか、なんというか。。。
全然、「個人情報漏洩のお知らせ」に見えない。
楽天トラベルのトップページでの見え方も、以下の通り。
全然目立たない。
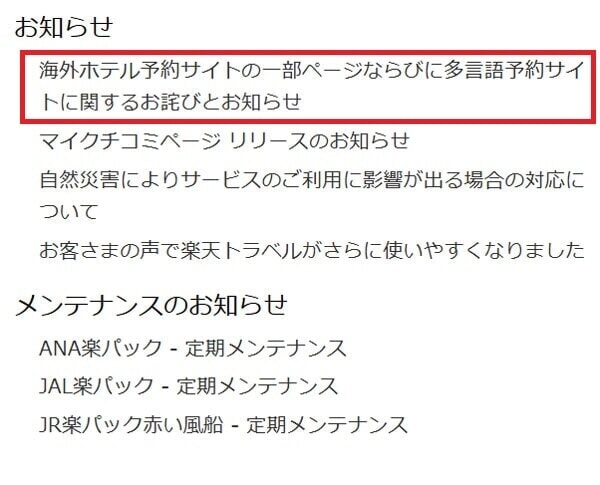
タイトルに、絶対「個人情報」とか「漏洩」とか「不正アクセス」っていれたくなかったんだろうな。
思ってても、普通やるかな?という気はするけど。
「一部」のマトリョーシカ展開
楽天のお知らせには、「一部」という単語がやたらでてくる。
合計すると7回の「一部」。
お知らせにおける頻出単語ランキングの中で、本来あまり使われない「一部」が5位にランクイン。
- 1位「予約」: 約15回
- 2位「サイト」: 約10回
- 3位「当社」: 約9回
- 4位「対象」: 約8回
- 5位「一部」: 7回
- 同率「海外」: 7回
- 同率「情報」: 7回
しかも「一部」の使用方法も、相当にテクニカルな印象。
自分は頭が悪いので、一瞬以下の文章の意味が分からなかった。
- 海外ホテル予約ページの対象エリア
ヨーロッパ、アメリカ・カナダ、アジア・オセアニアの一部対象国・地域
※右記は除く:韓国、台湾、香港、シンガポール、マカオ、他以下の国の一部地域:タイ、ベトナム、フィリピン、インドネシア、米国(ハワイ、グアム、ロサンゼルス他)
「対象エリア」の国の、「一部対象国・地域」?
さらに「右記は除く」で、「他以下の国の一部地域」?
???
一部、一部、一部…
なんだ、この「一部」のマトリョーシカ展開。
なにが、どうなった?
当方、大学は国文科であったが、授業はさぼってばかりいた。
そのツケが、ここで回ってきたか…。
まぁ、やたら「一部」を連発することで、「大丈夫ですよ」感を醸し出したかったんだろうけど。
やり過ぎ感もあるような。
JR東海,JR西日本,JR九州の新幹線予約で漏洩
メール配信システムを運営するユミルリンク「Cuenote」が不正アクセスで個人情報漏洩。
そのCuenote経由で、JR東海,JR西日本,JR九州の「エクスプレス予約」や「スマートEX」の会員情報が漏洩したとのこと。
- JR東海 – ユミルリンク株式会社で発生した不正アクセスに伴う メールアドレス等の漏えいについて
- ユミルリンク – 当社システムへの不正なアクセスに関するご報告(第二報)
企業がユーザーにメールを配信する場合、専門のメール配信システムを使うことが多い。
メルマガやシステムメールなど、同時刻に大量のメールを配信したり、宛先毎に異なるメールを送ったり、メールサーバーからのエラーに対応したりと、メール配信はいろいろ技術的な課題があるので、専門のメール配信サービスを使うことが多いんだな。
今回、そのメール配信システムの大手ユミルリンク「Cuenote」が不正アクセスで個人情報を漏洩。
「Cuenote」では、顧客企業から配信先のリスト(メールアドレスなど)とメール本文を受け取って、メールを配信する。
その顧客企業から預かっている配信リストが不正アクセスの被害を受けた形で、その対象にJR東海,JR西日本,JR九州の「エクスプレス予約」や「スマートEX」の顧客情報も入っていたとのこと。
メール配信システム経由での情報漏洩なので、対象データもメルアドが中心。
メールアドレス、会員ID、氏名(カタカナ)、会員種別。
ユミルリンク「Cuenote」が不正アクセスで情報漏洩した件数としては、延べ5,100万件。
5,100万件???
ちょっとびっくりの数だが、これは顧客49社分のメールアドレスのリストの合計なので、多分に重複メルアドを含む。
実際のユニークカウントは不明。
ちょっと件数にびっくりしたが…
ユミルリンクもJRも、情報漏洩のリリースにおけるタイトル・本文が、楽天トラベルに比べて全然読みやすい。
めっちゃ読みやすいな!!と思いました。
ほい。
そんな感じ。
とてもおもしろい記事でした
不祥事が起きた時は変に隠そうとせず、淡々と書いたほうがいいですね
楽天って、広告を閉じるxボタンとかも異常に押しにくいですよね(というか初回は強制で広告を開いている?)。
誠意のない会社だと思います。ANAのお手本なのかな?