アマデウスへの不正アクセスでJAL顧客情報が漏洩、大韓航空とアシアナ航空も被害を発表、そして?
JAL顧客情報が漏洩(9.2万人分)
JALが顧客情報漏洩でリリースを出した。
予約管理システムのアマデウスに不正アクセスがあったとのこと。
JAL – Amadeus社が提供する旅客サービスシステムへの不正アクセスについて
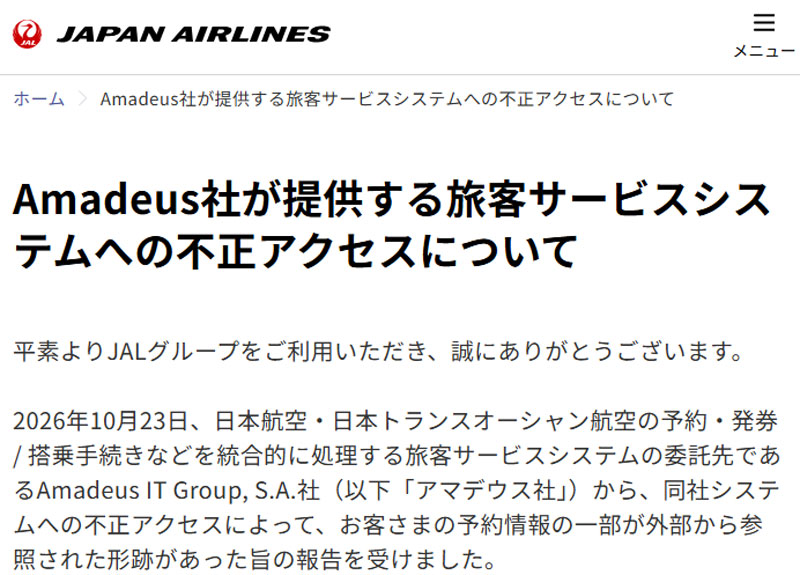
アマデウスは多くの航空会社に使われている予約管理システム。
JALは2017年に国内線・国際線ともアマデウスに移行している。
JALグループ、旅客サービスシステムにアマデウス社Alteaを採用
通常、予約システムのアマデウス側には、決済情報・パスワード・住所などは入らないらしい。
そのためアマデウスへの不正アクセスで漏洩したデータは、決済情報などを含まない「予約情報」のみ。
ただし、パスポート番号は含まれる。
情報漏洩したデータは以下。
- 漏洩件数:約92,000名
- 約90,000名:予約番号 / 氏名 / 搭乗日 / 搭乗区間 / 搭乗クラス
- 約2,000名:上記データに加え、メールアドレス / 電話番号 / パスポート番号 / 国籍 / マイレージ番号 / 航空会社 / 便名 / 航空券番号 / 座席番号など
- 期間:2023年8月10日~2026年9月23日
最近、いろんな企業から個人情報が漏洩している。
それらをメルアドや氏名をキーにして名寄せすれば、各所の漏洩データから色んな属性を付与できるわけだが…
そこにパスポート番号やマイレージ番号、搭乗クラス(ビジネス/ファーストのようなお金持ちフラグ)が加わってしまうのは、残念。
なお同時期には、大韓航空とアシアナ航空もアマデウス経由での情報漏洩をリリースしている。
- 大韓航空 – Notice of Personal Data Breach Involving an External Service Provider
- アシアナ航空 – Notice of Personal Data Breach
こちらは漏洩件数の公表はないが、タイミング的にJALと同根の可能性がありそうです。
アマデウスへの不正アクセス?
今回のアマデウスへの不正アクセスは、システムやDBに侵入されたワケではない。
アマデウスの正規アカウント情報を使って普通にログイン?し、正面玄関から入ってきた「不正アクセス」とのこと。
※もしくは、正規のAPIキーによるアクセス
アカウント情報が漏れたか何かしたんでしょうかね。
It was determined that unauthorized access occurred using credentials assigned to Amadeus’s system accounts
この事件はアマデウスのシステムアカウントに割り当てられた認証情報を使用した不正アクセスによるもので、発生時期は2023年8月から2026年9月の間と推定されています。
大韓航空 – Notice of Personal Data Breach Involving an External Service Provider
その「アカウント」が、アマデウス管理側のアカウントなのか、OTAや接続している別システムに割り振られたアカウントなのかは不明。
普通にいくとOTAや別システム業者のアカウントかなと思ったが、アマデウス直系のアカウントの可能性も残りそう。少なくとも、航空会社側のアカウントではない模様。
不正アクセスした人は、2023年8月10日~2026年9月23日という3年間に渡って出入りしていた。
3年間もあったのに、漏洩データの件数がJAL=9.2万人は、ずいぶん少ない。
先述のように「画面ログイン」から入ってブラウザ(自動化)でポチポチやってたか、API経由であってもよほど権限が低いアカウントだったのか。。。
以下の大韓航空とJALの表現をみると、画面の閲覧手段(or APIのリクエスト順)が3段階方式だったのかもいれない。
- 日付や便名などから、便を選ぶ
- その便の乗客リストを表示(JALでいう9万分の概要データ)
- ポチッとクリック(もしくはAPIでPNR指定)して、詳細データの取得(JALでいう2千人分の詳細データ)
これなら、3年間でのデータ件数の少なさも、納得がいくというか。。。
一部の乗客の予約参照番号(PNR)が影響を受けたデータセットに含まれていることが確認されました。
大韓航空 – Notice of Personal Data Breach Involving an External Service Provider
お客さまの予約情報の一部が外部から参照された形跡があった
どうだろうな。
詳細は、後続の情報を待たないとはっきりしないですね。
そして?
アマデウスといえば、いろんな航空会社が使っている。
日本で言えば、ANAも使っている。
なぜ、JAL、大韓航空、アシアナ航空だけなのか?
本件のチャームポイント(可愛らしいところ)は、時系列にありそうです。
- 2023年8月10日-2026年9月23日:不正アクセス期間
- 2026年10月20日:アマデウス社から大韓航空・アシアナ航空に不正アクセスのお知らせ
- 2026年10月23日:大韓航空・アシアナ航空が個人情報漏洩のリリースを公表
- 2026年10月23日:アマデウス社からJALに不正アクセスのお知らせ
- 2026年10月28日:JALが個人情報漏洩のリリースを公表
この日付のズレ方…。
アマデウスはログを調査しつつ、判明した順番か何かで、1社ずつ順番に情報提供してない?っていう。
1社ずつというか、国ごとかな。
そうなると今後、他の航空会社からもリリースがでてくるのか気になるところ。
ちなみに、韓国の個人情報保護法は世界で一番厳格とも言われているらしく、情報の発覚から公表までの時間が短い。
日本の情報保護法も、早期公表の縛りが厳しめらしい。
そういう意味で、韓国→日本の順で通知したのかな。
どうでしょうね。
なお、今年の9月には日本のレゴランドでも、アマデウス経由での情報漏洩があった。
この時期にはドイツのホテル「maritim」など、アマデウス「iHotelier」のAPI経由での不正アクセスがあり、これは本件JALなどとは別案件だと思われる。
漏洩した対象期間も、レゴランドは将来分(2026年8月-2027年9月分)なのに対して、JAL・大韓航空・アシアナ航空の対象期間は過去分(2023年~)。
ホテルの予約プラットフォームに対する不正アクセスについてのお詫びとお知らせ
しかしアマデウスが持ってかれると、ガバッといかれそうなので、危ういですね。
大抵の場合、アマデウスにはパスワードとか決済情報とかは入ってないと思うので、そういう意味ではマシだが…。
ほい。
そんな感じ。
モーツァルトといえばスカトロジーですもんね。
いつか漏らすと思ってました。