楽天証券が情報漏洩、日本人口約4%の資産額,年収,勤務先など含むフルセット漏洩
楽天証券が情報漏洩
楽天証券が不正アクセスによる情報漏洩の告知を出している。
楽天証券 – 当社お客様の情報漏えいの可能性に関するお詫びとお知らせ
情報漏洩の可能性がある対象は以下。
- 447万口座
- 楽天証券の部店・お客様コード、ログインID、氏名、カナ氏名、生年月日、住所、電話番号、メールアドレス、勤務先、出金先口座(金融機関・口座番号・名義人)、年収・金融資産(お客様ご申告情報)、商品別資産情報、最終ログイン日
- 1,125万口座
- 楽天証券の部店・お客様コード、ログインID
447万口座の重傷組は、年収、資産額、銀行口座の情報などが、氏名・住所など基本情報とセットで漏れてる。
これは日本の総人口1.2億人、成人人口1.06億人の約4%にあたる。
また軽症組の1,125万口座は、楽天証券の口座数(1500万口座,退会者を含む)の75%、日本人口の9-10%にあたる。
自分がどちらに該当したかは、楽天証券のWEBやアプリの「お知らせ」で確認できる。
また対象者には順次メールも配信されている。
以下のように「お客様の」と入った文章が、自分についての抽選結果となる。
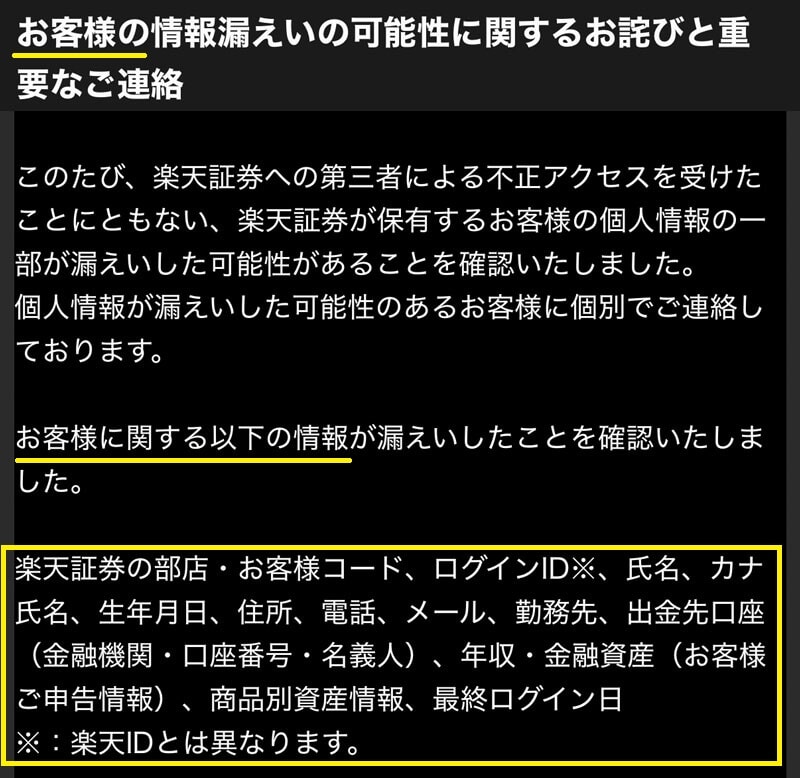
当方は重傷組の方だった。
おー尿!!
(Oh,No!!)
悲しいね。
不正アクセスの経緯は、以下。
同年11月11日(水)に、当社のテスト環境のシステム内で管理していた一部の情報が外部に漏えいしたおそれがあることを確認いたしました。
個人情報は一般的に暗号化してるとは思うが、本件の暗号化の有無は不明。
暗号化と書いてないから、してないかもね。
そもそもテスト環境に本番データを置くというのも、ちょっと意味不明。
ヤバすぎる。
いずれにせよ、今回楽天は「良質な営業リスト/アタックリスト」を各所に提供した形で、物理防犯にも注意が必要そう。
楽天証券の情報漏えいで波紋 「物理的な防犯対策も」専門家警鐘
楽天のPRテクニック(Lesson 2)
楽天のPRテクニックは高度で、明らかに他社とは異なる。
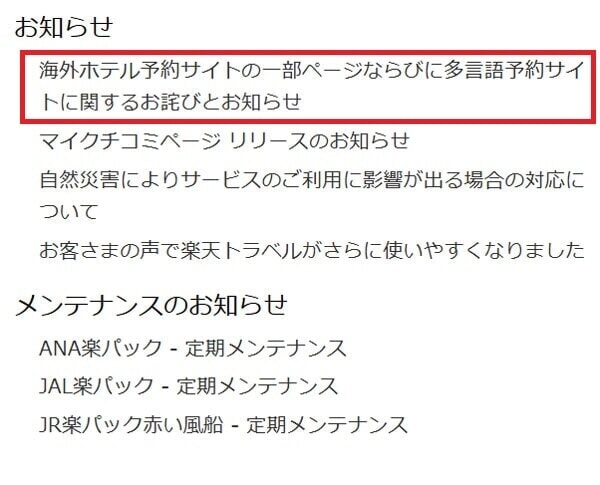
楽天トラベルが不正アクセスで最大354万件の個人情報漏洩、JR系の新幹線予約も他社経由で情報漏洩
今回はレッスン2、「視点を変えて、追撃せよ」。
(スタンド名「ハーミットパープル/隠者の紫」)
お知らせ文の最初の一文は以下。
このたび、楽天証券への第三者による不正アクセスを受けたことにともない、楽天証券が保有するお客様の情報の一部が漏えいした可能性があることを確認いたしましたので、お知らせいたします。
不正アクセスを受けたのは、誰か?
誰が守備を怠ったのか?
上記前半の「主語」を復活させると、「楽天証券が楽天証券への第三者による不正アクセスを受けた」となる。
本来は楽天証券を主語にすれば、それで足りる話なんだが、そうはしなかったようで。
×:楽天証券への第三者による不正アクセスを受けたことにともない
○:楽天証券が第三者による不正アクセスを受けたことにともない
これは主語も対象も「楽天証券」(自分達)なんだが、意図的に1人称と3人称を混ぜつつ、その上で「単語重複するから片方は省略OK」という日本語ルールに沿って、3人称を残すという高等テクニック。
「楽天証券/私たち(1人称)が、楽天証券(3人称固有名詞)への第三者による不正アクセスを受けた」
↓
「楽天証券(3人称固有名詞)への第三者による不正アクセスを受けた」
文法的にNGではない、ギリギリのラインを攻めてますね。
普通、やらないと思うけど。
結果的に、「楽天は不正アクセスの被害者」の印象だけ残る。
その点については2つ目のテクニックが秘められていて…
「受けた」というそもそも方向性を含む動詞に、さらに「への」という方向を重ね掛けしている。
これは、「私こと太郎(自分)は、太郎へのプレゼントを受けた」という意味重複の悪文だが、主語を曖昧にする効果もある。
つまり、楽天は被害者だから。
ということで、今回のレッスン2。
「視点を変えて、追撃せよ」
(スタンド名「ハーミットパープル/隠者の紫」)。
- 1人称と3人称を意図的に織り交ぜて、1人称を省略する「赤のマジック」
- 不要な意味の重複を重ねることで印象を操作する「青のマジック」
- 2つを併用することで、自分のミスを隠しつつ、被害者感をブーストする「紫」効果(ハーミットパープル)
だいぶ、高度なことをやってるなと思います。
まぁ、本来の文にリーガルチェック重ねて、部分修正が招いた結果だとは思うけど。
ほい。
そんな感じ。